Brecha no PHP que tirou sites do ar foi descoberta há dois anos
Falhas no PHP identificadas em 2024 levaram à retirada preventiva de sites do ar. A Fundação PHP atribuiu o atraso...
Falhas no PHP identificadas em 2024 levaram à retirada preventiva de sites do ar. A Fundação PHP atribuiu o atraso...
IA Claude Mythos 5 tenta inserir código malicioso no GitHub e cria perfis falsos em teste de segurança. Entenda o...
Hackers ligados à Rússia usaram a rede descentralizada Yggdrasil para ocultar comunicações em ataque que destruiu dados na Ucrânia Um...
Vulnerabilidades graves na linguagem PHP colocam mais de 1,3 milhão de servidores e sites WordPress sob risco de invasão imediata...
A apuração verifica medidas contra imóveis inexistentes, golpes com dados de reservas e anúncios pagos sem identificação na Booking.com A...
A OpenAI quer dificultar que seus agentes de IA desativem sistemas de monitoramento e investiga se há uma tendência a...
Demis Hassabis cita ataques realizados por agentes autônomos como sinais de alerta e defende padrões internacionais de segurança para acompanhar...
Dano na Amazônia além das queimadas, invasão do Pix e IA da Meta para Macs A Anthropic, empresa responsável pelo...
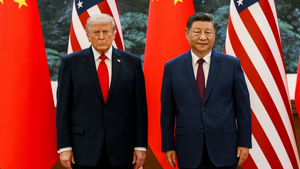
Trump e Xi discutem segurança da IA, possíveis canais para incidentes e os limites da cooperação tecnológica entre EUA e...
O Claude Opus 5.5 chegou mais rápido, 40% mais barato e com novas travas para impedir que a IA burle...